Europa ging deels offline zonder één bevestigde hack
 AI-beeld
In het kort
- Op 21 oktober 2026 haalden overheden in vier EU landen websites offline door twee lekken in PHP, nog voordat er bevestigd misbruik was.
- De zwakke plek van Europa zit in software en leveranciers die veel organisaties delen, zoals bij de aanval op de systemen voor inchecken van september 2025.
- Je geld verdwijnt niet bij een storing, maar je kunt er wel een tijd niet bij.
- Contant geld, een noodbuffer en een offline bewaarde herstelzin beperken de schade van een dag zonder internet.
Woensdag 21 oktober 2026 gingen DigiD, MijnOverheid en Overheid.nl uit de lucht. Niet omdat hackers binnen waren. Het Nationaal Cyber Security Centrum (NCSC) zag op dat moment nog geen actief misbruik, en toch trokken overheden, gemeenten en bedrijven zelf de stekker eruit. Europa raakte deze week deels offline zonder één bevestigde hack, en dat zegt meer over onze kwetsbaarheid dan menige aanval.
Eén lek in PHP legde websites in vier landen stil
PHP is de programmeertaal onder ongeveer 69 procent van de websites waarvan de taal bekend is, volgens W3Techs. Op 20 oktober meldden de makers twee ernstige lekken, waarmee een aanvaller op afstand code op een server kan uitvoeren zonder in te loggen. Volgens Reuters haalden overheden in Nederland, Denemarken, Frankrijk en Finland daarop websites offline. Ook Schiphol greep in: de actuele vluchtinformatie verdween uit de Schiphol app.
De reparatie kwam op 21 oktober om 16:00. VRT meldt dat die alleen bestaat voor PHP vanaf versie 8.2. Wie een oudere versie draait, moet eerst overstappen. Over het lek zelf schreven we eerder PHP lek zet overheidssites offline. Hier gaat het om de vraag erachter: waarom sloten zoveel organisaties hun deur terwijl er nog niemand had aangeklopt?
Wat betekent dat? Een kwetsbaarheid is een fout in software waardoor iemand binnen kan komen. Een cyberaanval is het moment dat iemand dat echt doet, om gegevens te stelen, systemen te gijzelen voor losgeld of een dienst plat te leggen. Op 21 oktober ging het vooral om het eerste. Organisaties deden de deur op slot voordat iemand er doorheen kon.
De klok gaat lopen zodra een lek bekend is
Een openbaar lek werkt als een handleiding. Volgens Reuters verwachtten experts een golf van inbraken, omdat AI tools de fout met weinig moeite kunnen nabouwen zodra de reparatie openbaar is. De lekken zaten volgens hetzelfde bericht al jaren in de software en kwamen pas met hulp van AI boven water.
Elke beheerder maakt dan dezelfde ruil. Een paar uur zichtbaar offline, of het risico dat iemand ongemerkt binnenkomt en blijft. Voor DigiD koos de overheid voor offline. Maar wat als de aanval niet jouw systeem raakt, maar dat van je leverancier?
Aanvallers kiezen de leverancier die iedereen deelt
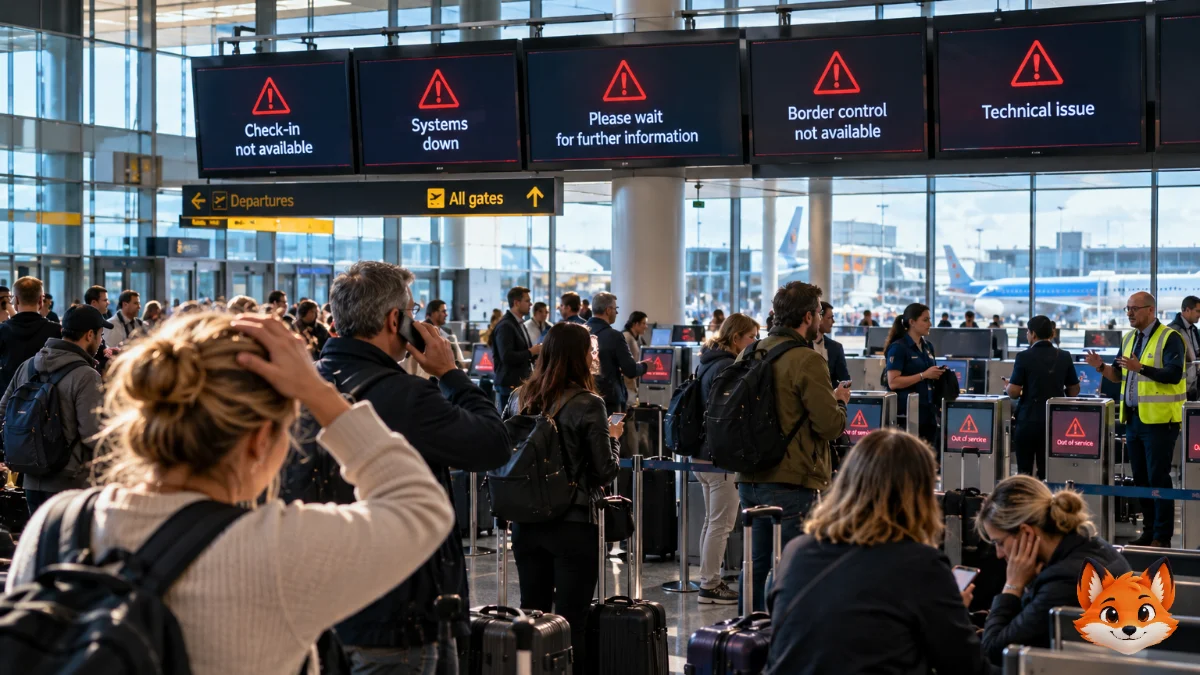
Op 20 september 2025 ging het wel echt mis. Een cyberaanval trof een externe IT dienstverlener van de systemen voor inchecken en boarden op meerdere Europese luchthavens, meldde de NOS. Op Brussels Airport werden zeker negen vluchten geannuleerd en liepen vijftien vluchten een uur of meer vertraging op. Personeel moest reizigers met de hand inchecken.
Schiphol bleef toen buiten schot. Het patroon is wel duidelijk. De zwakke plek is zelden het vliegveld zelf, maar de software die veel vliegvelden tegelijk gebruiken. Bij PHP is het net zo: één taal onder miljoenen sites. De doelwitten met de grootste impact zijn daarom de systemen waar iedereen op leunt: inloggen bij de overheid, reizen en betalen.
Een storing en een aanval voelen precies hetzelfde
Zondag 18 oktober 2026 vielen op Schiphol alle 78 elektronische paspoortpoortjes uit, vanaf 06.00 uur. De Marechaussee moest reizigers met de hand controleren. Volgens een woordvoerder van Schiphol misten enkele honderden mensen hun vlucht. Achteraf ging het om een ICT storing en niet om een cyberaanval, meldde de Marechaussee.
Voor wie in de rij stond, maakte dat niets uit. De vlucht was weg. En daar zit de les voor je geld: de vraag is niet alleen of iemand je spaargeld kan stelen, maar of je erbij kunt op het moment dat je het nodig hebt.
Je geld blijft staan, maar je kunt er even niet bij
Je saldo verdwijnt niet als een website plat ligt. Je bitcoin staat op een blockchain en niet op de site van je platform. Maar de app waarmee je inlogt, koopt of verkoopt, draait op gewone servers. Valt die weg, dan bezit je iets waar je tijdelijk niet aan kunt komen.
Kleine ondernemers merkten dat deze week direct. Hostingbedrijf Mijndomein, dat er als aanbieder belang bij heeft te laten zien dat het snel ingreep, haalde op 21 oktober om 14:30 alle klantwebsites offline. Vanaf 18:05 kwamen ze stap voor stap terug, en pas op 22 oktober om 11:20 meldde het de storing als opgelost. Voor een webshop zijn dat uren zonder omzet.
Rekenvoorbeeld: Stel je hebt 2.500 euro op je betaalrekening, 4.000 euro bij een cryptoplatform en geen contant geld in huis. Op papier bezit je 6.500 euro. Kun je een dag niet pinnen en niet inloggen, dan is je besteedbare geld die dag 0 euro. Heb je 100 euro contant thuis, dan is dat die dag je hele budget voor boodschappen en tanken.
Na elk groot lek komen de nepmails
Grote storingen zijn ideaal lokaas. Een mail die vraagt om "je DigiD te herstellen" of "je wallet te beveiligen na het PHP lek" klinkt deze week geloofwaardig. Juist dat maakt hem gevaarlijk. De bekendste trucs staan in Zo herken je crypto oplichting voordat je betaalt.
Let op: Geen bank, overheid of cryptoplatform vraagt ooit om je herstelzin, de reeks woorden die toegang geeft tot je crypto. Wie daar na een storing om vraagt, is een oplichter. Log altijd in via de app of een adres dat je zelf intypt, nooit via een link in een mail of sms.
Een dag zonder internet vraagt voorbereiding op papier
Voorbereiden kost weinig. Het gaat om toegang, niet om rendement. Een paar dingen die je zelf kunt regelen:
- Houd wat contant geld thuis. Het Maatschappelijk Overleg Betalingsverkeer, waarin De Nederlandsche Bank en banken samenwerken, adviseert huishoudens dat al langer.
- Zet een noodbuffer op een gewone spaarrekening voordat je belegt, zie Eerst de buffer, dan de beurs.
- Zorg voor een tweede manier om te betalen, bijvoorbeeld een pas bij een andere bank.
- Bewaar je herstelzin offline, zie Hardware wallet: je sleutels zelf bewaren, maar hoe?.
- Schrijf op papier welke rekeningen, beleggingen en verzekeringen je hebt, met de telefoonnummers erbij.
Tip: Zet je telefoon een avond in vliegtuigmodus en loop het na. Hoe betaal je morgen de boodschappen? Welk nummer bel je om je bank te bereiken? En weet je zonder te zoeken waar je herstelzin ligt?
Nederland en België hebben elk een eigen alarmcentrale
In Nederland waarschuwt het NCSC, in België het Centrum voor Cybersecurity België (CCB). Op 21 oktober zag het CCB volgens VRT nog geen aanvallen in België, en het NCSC zag die dag geen actief misbruik in Nederland. Techbedrijven meldden volgens Reuters juist dat sommige hackers de lekken al misbruikten. Hoe groot de schade uiteindelijk is, ligt dus nog niet vast.
Wil je weten of een storing echt is, kijk dan op de site van het NCSC of op Safeonweb, de site van het CCB, in plaats van op een link die je krijgt. De beheerders van websites moeten intussen de update draaien. Gebeurt dat niet, dan blijft het lek open.
Vragen om te stellen
- Hoeveel dagen kan mijn huishouden rondkomen als pinnen en internetbankieren uitvallen?
- Kan ik bij mijn crypto als het platform waar ik handel een dag offline is?
- Weet ik waar mijn herstelzin ligt, en weet niemand anders dat?
- Heb ik een tweede manier om te betalen, bij een andere bank?
- Hoe controleer ik of een mail over een storing echt van de afzender komt?
Dit artikel is uitleg en geen financieel advies.
Bronnen
- Rijksoverheid, Aantal websites Rijksoverheid preventief offline na kwetsbaarheden PHP, 21 oktober 2026
- Veilig Internetten (Rijksoverheid), Veel websites offline vanwege kwetsbaarheid, 21 oktober 2026
- Schiphol, Schiphol takes precautionary measures in response to global cyber threat, 21 oktober 2026
- NOS, Lange wachtrijen op Europese vliegvelden door cyberaanval, 20 september 2025
- VRT NWS, Verschillende websites offline na lekken in populaire programmeertaal PHP, 21 oktober 2026
- Reuters via US News, Government Websites Go Dark After AI-Discovered Flaw Sparks Security Scramble, 21 oktober 2026
- Engadget, Government websites in the EU and Canada taken offline over PHP vulnerability, 21 oktober 2026
- Insider Paper, PHP security flaws send websites offline worldwide, 22 oktober 2026
- TPO, Storing paspoortcontrole Schiphol zorgt voor lange rijen, 18 oktober 2026
- Stadindex, Storing op Schiphol verholpen, honderden reizigers misten vlucht, 18 oktober 2026
- Mijndomein (hostingbedrijf, commerciële partij), OPGELOST: PHP kwetsbaarheden, 22 oktober 2026