Hackers lekken klantgegevens van Visa, Mastercard en JPMorgan
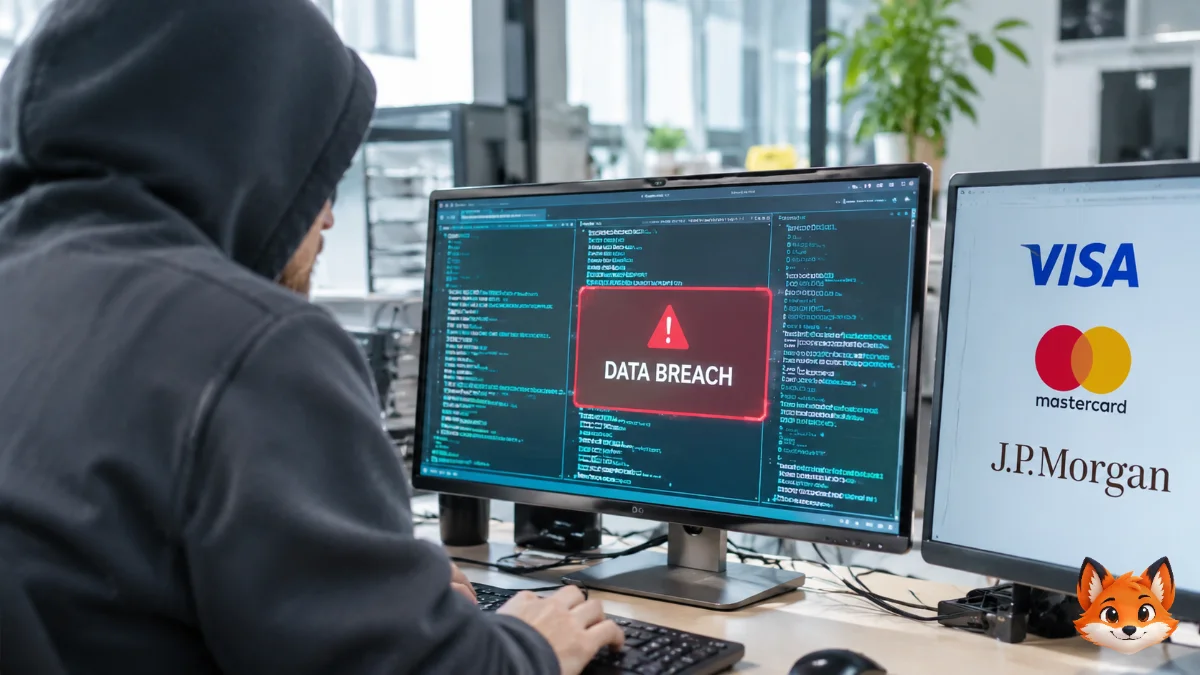 AI-beeld
In het kort
- Hackers claimen gegevens van klanten van grote financiële bedrijven te hebben gestolen.
- Visa bevestigt een incident bij een externe leverancier, maar zegt dat betaalkaartgegevens niet zijn geraakt.
- JPMorgan bevestigt dat aanvallers marketinggegevens met mogelijk namen en emailadressen hebben ingezien.
- Europese cijfers laten zien dat betaalfraude in 2024 al €4,2 miljard kostte.
19 november 2026. Duizenden klantgegevens van Visa, Mastercard en JPMorgan Chase zijn op straat beland. Een ransomwaregroep claimt verantwoordelijk te zijn. De opvallendste ontdekking zit ergens anders: de aanvallers kwamen niet rechtstreeks binnen bij alle drie de financiële bedrijven, maar richtten zich op externe dienstverleners. En juist daar zit een probleem dat veel groter is dan deze ene aanval.
Hackers richten zich op de leveranciers achter grote banken
De hackersgroep n0n zette Visa, Mastercard en JPMorgan Chase op haar website voor gestolen gegevens. De groep claimde informatie te hebben buitgemaakt en gebruikte de dreiging van publicatie om druk uit te oefenen.
Volgens berichtgeving van The Wall Street Journal zijn gegevens van duizenden klanten gelekt. De bedrijven hebben echter niet allemaal dezelfde informatie bevestigd.
Visa erkende een beveiligingsincident bij een externe dienstverlener in de regio Azië en de Stille Oceaan. Het bedrijf benadrukte dat de eigen systemen niet zijn geraakt. Ook is er volgens Visa geen aanwijzing dat betaalgegevens, zoals kaartnummers, zijn buitgemaakt.
JPMorgan Chase kwam op 19 november met een eigen verklaring. Het bedrijf bevestigde dat aanvallers externe dienstverleners hadden getroffen. Volgens de bank hebben de aanvallers mogelijk marketinggegevens ingezien, waaronder namen en emailadressen van klanten.
Mastercard meldde volgens de berichtgeving dat een beperkte hoeveelheid gegevens van kaarthouders uit een specifiek voordeelprogramma was blootgesteld. Het betaalnetwerk zelf bleef buiten schot.
Dat onderscheid is belangrijk. Een incident bij een leverancier is niet automatisch hetzelfde als een inbraak in het volledige banksysteem.
Eén leverancier kan toegang geven tot duizenden klanten
Waarom richten hackers zich op bedrijven die niet eens zelf de bank zijn?
Grote financiële instellingen besteden allerlei werkzaamheden uit. Denk aan marketing, klantencommunicatie, gegevensverwerking en loyaliteitsprogramma's. Die leveranciers krijgen daarvoor toegang tot bepaalde klantgegevens.
Dat levert efficiëntie op, maar ook een extra toegangspunt voor criminelen.
Een aanvaller hoeft niet altijd de zwaar beveiligde systemen van een internationale bank binnen te dringen. Een leverancier met minder goede beveiliging kan al voldoende zijn om klantinformatie te bemachtigen.
Visa publiceerde op 17 november 2026 zelf een rapport over deze ontwikkeling. Daarin staat dat incidenten waarbij externe partijen betrokken waren in de eerste helft van 2026 met 62 procent zijn toegenomen ten opzichte van de voorgaande zes maanden.
Volgens hetzelfde rapport waren deze partijen betrokken bij ongeveer 56 procent van de gecompromitteerde betaalgegevens die Visa in die periode identificeerde.
Dat zijn cijfers die aandacht verdienen. De aanval op een leverancier kan gevolgen hebben voor meerdere organisaties tegelijk.
Je betaalrekening is niet automatisch leeg, maar je gegevens zijn waardevol
Voor klanten is het verschil tussen gestolen persoonsgegevens en gestolen betaalgegevens essentieel.
Een naam en emailadres geven criminelen nog niet automatisch toegang tot een bankrekening. Maar ze kunnen wel worden gebruikt om geloofwaardige nepmails en berichten te versturen.
Stel dat je een bericht ontvangt dat zogenaamd van Visa komt. Er staat dat je betaalkaart vanwege verdachte activiteiten tijdelijk is geblokkeerd. Het bericht bevat je echte naam en verwijst naar een programma waarvan je daadwerkelijk lid bent.
Dat maakt het overtuigender.
De volgende stap is vaak een verzoek om in te loggen, je kaartgegevens te bevestigen of een betaling goed te keuren. Wie daarop ingaat, geeft de criminelen mogelijk precies wat ze nodig hebben.
Wat betekent dat? Phishing is een vorm van digitale oplichting waarbij criminelen zich voordoen als een betrouwbare organisatie. Ze proberen je wachtwoorden, betaalgegevens of andere persoonlijke informatie te ontfutselen.
De Amerikaanse toezichthouder FTC waarschuwt dat email in 2024 het meest gebruikte contactmiddel was bij oplichters. De gegevens uit een datalek kunnen dus een waardevolle basis vormen voor nieuwe fraude.
De schade door betaalfraude loopt al in miljarden
Dit incident staat niet op zichzelf. Europese cijfers laten zien hoeveel geld er jaarlijks door betaalfraude verdwijnt.
De Europese Centrale Bank en de Europese Bankautoriteit publiceerden in december 2025 hun gezamenlijke rapport over fraude in het betalingsverkeer.
De totale waarde van gemelde betaalfraude in de Europese Economische Ruimte liep op van €3,4 miljard in 2022 naar €3,5 miljard in 2023 en €4,2 miljard in 2024.
Voor kaartbetalingen met kaarten uitgegeven in de Europese Economische Ruimte bedroeg het fraudebedrag in 2024 €1,329 miljard. Dat was 29 procent meer dan een jaar eerder.
Dat zijn geen bedragen die rechtstreeks aan de aanval op Visa, Mastercard of JPMorgan kunnen worden toegeschreven. Ze laten wel zien hoeveel geld er in het Europese betalingsverkeer op het spel staat.
Rekenvoorbeeld: Stel dat een oplichter je overhaalt om €750 over te maken naar een rekening die hij beheert. Je bent dan €750 kwijt voordat je doorhebt dat het bericht nep was. Het Europese frauderapport laat zien dat klanten bij bepaalde frauduleuze overboekingen een groot deel van de schade zelf dragen.
Volgens de ECB en EBA kwam ongeveer 85 procent van de verliezen door frauduleuze overboekingen in 2024 voor rekening van gebruikers. Dat kwam vooral doordat mensen werden gemanipuleerd om zelf een betaling uit te voeren.
De Europese regels verplichten bedrijven om datalekken te melden
Voor Nederlandse en Belgische klanten geldt dezelfde Europese privacywetgeving: de AVG.
Wanneer een organisatie een datalek ontdekt dat waarschijnlijk risico oplevert voor de rechten en vrijheden van betrokkenen, moet zij de toezichthouder zonder onredelijke vertraging informeren. Als dat mogelijk is, geldt daarvoor een termijn van 72 uur nadat de organisatie kennis heeft gekregen van het lek.
Bij een hoog risico moeten ook de betrokken personen worden geïnformeerd.
Dat betekent dat een bedrijf niet ieder incident automatisch aan alle klanten hoeft te melden. De aard van de gegevens en de mogelijke gevolgen spelen daarbij een rol.
De Europese Commissie legt deze verplichtingen uit in haar officiële informatie over de AVG.
De storing bij JPMorgan was een ander probleem
Er speelde deze week nog iets bij JPMorgan Chase. Klanten ondervonden problemen met bepaalde bankdiensten en betalingen.
De timing maakte de situatie extra gevoelig. Toch verklaarde de bank dat de storing door een softwarefout kwam en geen verband hield met de aanval op externe leveranciers.
Dat onderscheid voorkomt dat twee afzonderlijke incidenten als één grote hack worden gepresenteerd.
Voor klanten blijft de combinatie natuurlijk vervelend. Je verwacht dat je bank beschikbaar is en dat je gegevens veilig worden behandeld.
Wat kun je zelf doen als klant?
De aanval bewijst opnieuw dat je niet iedere waarschuwing die de naam van een bekende bank of betaalmaatschappij draagt, zomaar kunt vertrouwen.
Een paar praktische aandachtspunten:
- Klik niet op links in onverwachte berichten over geblokkeerde betaalpassen of verdachte transacties.
- Controleer berichten via de officiële website of app van je bank.
- Gebruik unieke wachtwoorden voor belangrijke accounts.
- Schakel tweestapsverificatie in waar dat beschikbaar is.
- Controleer regelmatig je banktransacties en meld onbekende betalingen direct.
De Amerikaanse FTC adviseert eveneens om bij twijfel zelf contact op te nemen met een organisatie via bekende contactgegevens, in plaats van de gegevens uit een verdacht bericht te gebruiken.
Vragen om te stellen
- Zijn mijn kaartnummers of alleen mijn persoonsgegevens betrokken bij het incident?
- Heb ik een officieel bericht van mijn bank ontvangen?
- Gebruik ik hetzelfde wachtwoord bij meerdere financiële diensten?
- Kan ik verdachte transacties direct melden via mijn bankapp?
- Welke gegevens heeft een externe leverancier van mijn bank eigenlijk in handen?
Dit artikel is uitsluitend bedoeld ter informatie en educatie en vormt geen financieel advies.
Bronnen
- Visa, Fall 2026 Biannual Threats Report, 17 november 2026
- Europese Centrale Bank, Joint EBA ECB report on payment fraud, 15 december 2025
- Europese Bankautoriteit, Joint EBA ECB report on payment fraud, 15 december 2025
- Europese Commissie, Obligations under the GDPR
- ENISA, Threat Landscape 2025
- Federal Trade Commission, Protect Yourself from Phishing Scams
- The Wall Street Journal, Visa, Mastercard and JPMorgan Customer Data Leaked by Hackers