Een verborgen chip stal crypto via Ledger wallets
In het kort
- Ledger bevestigde ongeautoriseerde hardware in een apparaat van een getroffen gebruiker.
- De chip kon 24 herstelwoorden uitlezen en via een mobiele verbinding versturen.
- De totale schade is nog niet officieel vastgesteld.
- De bevestigde verliezen zijn gekoppeld aan apparaten die via CryptoBilis zijn verkocht.
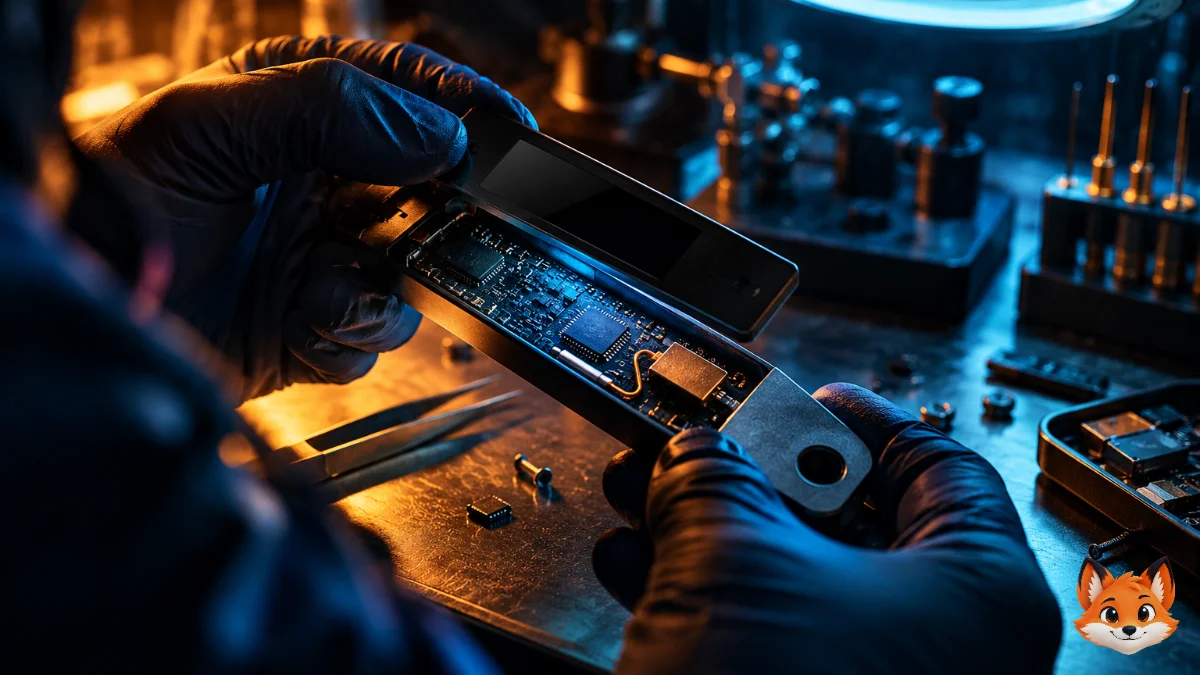
Een verborgen chip in een Ledger hardwarewallet kon de 24 herstelwoorden uitlezen en via een mobiele verbinding versturen. Op 10 oktober 2026 bevestigde Ledger dat een getroffen gebruiker een apparaat met ongeautoriseerde hardware had. De aanval richtte zich op een apparaat dat juist bedoeld is om cryptotegoeden te beschermen. Het probleem zat niet alleen in software, maar in de hardware zelf. Wat betekent dit voor iedereen die crypto bewaart op een Ledger?
Een verborgen chip stuurde herstelwoorden naar buiten
Ledger onderzoekt apparaten die zijn verkocht via CryptoBilis, een doorverkoper in Zuidoost Azië. Op 9 oktober 2026 maakte Ledger bekend dat het meldingen van verdwenen cryptotegoeden onderzocht. Een dag later bevestigde het bedrijf dat een apparaat van een getroffen gebruiker een ongeautoriseerd onderdeel bevatte.
Volgens de update van Ledger Donjon van 13 oktober 2026 zat het onderdeel binnen de behuizing. Het kon herkennen wanneer het apparaat tijdens de installatie de herstelwoorden op het scherm toonde. Een microcontroller decodeerde vervolgens de woorden en verstuurde ze via LTE, een mobiele netwerkverbinding, met behulp van een ingebouwde eSIM.
De chip verving het beveiligde onderdeel van Ledger niet. Volgens het bedrijf veranderde hij ook het besturingssysteem en de digitale handtekeningen niet. Toch was de aanval gevaarlijk. Wie de herstelzin in handen krijgt, kan daarmee in veel gevallen de bijbehorende crypto verplaatsen.
Ledger heeft het totale aantal getroffen gebruikers en de totale schade nog niet vastgesteld. Externe bronnen hebben bedragen van meer dan 86 miljoen dollar genoemd. Dat bedrag is niet officieel bevestigd. CryptoBilis heeft de verkoop van Ledger apparaten stopgezet terwijl het onderzoek doorgaat.
Een Ledger bewaart privésleutels, geen munten
Een Ledger is een hardwarewallet. Dit fysieke apparaat beschermt je privésleutels en helpt je om transacties te ondertekenen. Je bitcoin of ether staat niet letterlijk in het apparaat. De blockchain registreert welke adressen de cryptotegoeden beheren.
Je privésleutels geven controle over die tegoeden. Bij een gebruikelijke Ledger installatie bestaat de herstelzin uit 24 woorden. Deze woorden vormen een reservekopie waarmee je toegang kunt herstellen als je apparaat kapotgaat of verloren raakt.
Daar zit ook het risico. Iemand die jouw herstelzin kent, kan vaak de wallet op een ander apparaat herstellen en de crypto verplaatsen. Daarvoor hoeft die persoon je fysieke Ledger niet te stelen.
Een hardwarewallet is ontworpen om privésleutels te beschermen tegen aanvallen via een computer of telefoon. Maar die bescherming heeft grenzen. Als iemand vóór de verkoop extra hardware toevoegt die informatie van het scherm afleest, ontstaat een ander probleem.
De CryptoBilis zaak laat daarom zien dat niet alleen de software telt. Ook de productie, distributie en herkomst van een fysiek apparaat zijn belangrijk.
Een gestolen herstelzin kan je volledige saldo kosten
Stel dat je €5.000 aan crypto bezit en een aanvaller jouw herstelzin buitmaakt. Als die persoon alle tegoeden verplaatst, kan je volledige €5.000 verloren gaan. Het gaat dan niet om een koersdaling, maar om het verlies van de controle over je bezittingen.
Bij een gedeeltelijke diefstal kan de schade eveneens oplopen. Als iemand bijvoorbeeld €1.000 van dezelfde portefeuille wegstuurt, blijft er €4.000 over, zolang de rest onaangetast blijft. Dit zijn rekenvoorbeelden en geen vastgestelde bedragen uit het CryptoBilis onderzoek.
Een andere bron van verlies is de markt zelf. In een rapport dat in 2026 bij de Amerikaanse Securities and Exchange Commission werd ingediend, stond dat bitcoin tussen 31 december 2025 en 30 juni 2026 daalde van $87.463,03 naar $59.101,49. Dat was een daling van ongeveer 32,4 procent.
Bij een hypothetische belegging van €1.000 zou eenzelfde procentuele daling de waarde terugbrengen naar ongeveer €676. Dit is een rekenvoorbeeld op basis van de historische daling, geen voorspelling. Koersverlies en diefstal zijn verschillende risico's, maar beide kunnen je vermogen aantasten.
De aanval bewijst niet dat alle Ledger wallets zijn gehackt
Ledger heeft gemeld dat alle bevestigde verliezen die bij deze zaak horen, zijn gekoppeld aan apparaten die via CryptoBilis zijn verkocht. Het bedrijf heeft geen vergelijkbare diefstal door deze aanval bevestigd bij een apparaat dat via een andere verkoper is gekocht.
Dat betekent niet dat elk ander apparaat automatisch veilig is. Het betekent wel dat er op basis van de bevestigde informatie geen reden is om te stellen dat alle Ledger wallets zijn gehackt.
Ledger gebruikt een Secure Element, een beveiligde chip die gevoelige gegevens beschermt, in combinatie met eigen software. Deze beveiliging moet voorkomen dat privésleutels zomaar uitlekken. De beschreven aanval richtte zich echter op informatie die tijdens de installatie op het scherm zichtbaar werd.
Een apparaat kan dus een echte beveiligde chip bevatten en toch een extra, ongeautoriseerd onderdeel hebben. Een controle die bevestigt dat de oorspronkelijke chip echt is, bewijst niet noodzakelijk dat het apparaat nooit fysiek is aangepast.
De herkomst van een hardwarewallet hoort daarom bij je beveiligingscontrole, naast je pincode en herstelzin.
Tien controles helpen je crypto beter te beschermen
Je kunt niet ieder risico uitsluiten. Wel kun je een aantal belangrijke fouten voorkomen.
- Controleer waar je hardwarewallet vandaan komt. Gebruik een verkoper die je onafhankelijk hebt gecontroleerd.
- Heb je een Ledger via CryptoBilis gekocht en nog niet ingesteld? Gebruik het apparaat dan niet en neem contact op met Ledger Support.
- Heb je het apparaat al ingesteld? Volg de officiële instructies van Ledger om je tegoeden naar een nieuw apparaat met een nieuwe herstelzin te verplaatsen.
- Gebruik nooit een herstelzin die vooraf voor je is aangemaakt of bij een apparaat is meegeleverd.
- Voer je 24 herstelwoorden nooit in op een website, in een app, in een online formulier of in een chat.
- Bewaar je herstelzin offline op een veilige plek. Maak er geen foto van en sla hem niet op in mail of cloudopslag.
- Controleer het volledige ontvangstadres en de transactiegegevens op het scherm van je hardwarewallet voordat je bevestigt.
- Houd je computer en telefoon bijgewerkt en wees alert op nepsoftware en phishing.
- Vertrouw geen onverwachte telefoontjes of berichten van mensen die zich voordoen als medewerkers van Ledger.
- Vermoed je dat je apparaat is aangepast? Open het dan niet zomaar en stuur het niet op voordat je met Ledger Support of de politie hebt gesproken.
Ledger waarschuwt dat het bedrijf je nooit rechtstreeks zal bellen of berichten om je 24 herstelwoorden te vragen. Deel deze woorden dus met niemand, ook niet met iemand die beweert je te helpen.
Europese regels vergoeden niet automatisch je verlies
De Europese MiCA regelgeving geldt sinds 30 december 2024 voor de betrokken soorten cryptotegoeden en cryptodienstverleners. De regels stellen eisen aan bepaalde aanbieders, maar betekenen niet dat iedere cryptotransactie verzekerd is of dat een gestolen wallet automatisch wordt vergoed.
Op 6 oktober 2025 waarschuwden de Europese toezichthouders ESMA, EBA en EIOPA dat consumentenbescherming bij crypto afhankelijk is van het soort cryptotegoed en de gebruikte dienstverlener. Ook kan de bescherming beperkt zijn wanneer een aanbieder niet onder de relevante Europese regels valt.
Voor Nederlandse en Belgische gebruikers geldt dezelfde Europese basisregelgeving voor de diensten die onder MiCA vallen. De regels voor een specifieke schadeclaim hangen af van de omstandigheden en de betrokken partijen. Zelf crypto bewaren in een hardwarewallet betekent niet automatisch dat je recht hebt op vergoeding bij diefstal.
Vragen om te stellen voordat je je wallet vertrouwt
- Weet ik zeker waar mijn hardwarewallet is gekocht?
- Heb ik mijn herstelzin ooit digitaal ingevoerd of met iemand gedeeld?
- Bewaar ik mijn herstelzin offline en buiten bereik van anderen?
- Controleer ik het volledige ontvangstadres op het scherm voordat ik een transactie bevestig?
- Weet ik wat ik moet doen als mijn apparaat mogelijk is gemanipuleerd?
Heb je een Ledger die niet via CryptoBilis is gekocht, dan is er op basis van de bevestigde informatie geen reden om aan te nemen dat jouw apparaat door precies deze aanval is getroffen. Controleer wel je beveiliging en gebruik uitsluitend officiële software en ondersteuning.
Heb je een apparaat via CryptoBilis gekocht, volg dan de officiële aanwijzingen van Ledger. Als je geld kwijt bent, neem je contact op met Ledger Support en doe je aangifte bij de lokale politie. Bewaar het apparaat als mogelijk bewijsmateriaal en overleg voordat je het opent of opstuurt.
Een hardwarewallet kan een nuttig beveiligingsmiddel zijn, maar de veiligheid hangt ook af van de herkomst van het apparaat en de bescherming van je herstelzin. Dit artikel is uitsluitend bedoeld als educatieve uitleg en vormt geen financieel advies.
Bronnen
- Ledger, officiële website en beveiligingsinformatie
- Ledger Support, officiële ondersteuning en meldingen
- Ledger Donjon, officieel team voor beveiligingsonderzoek
- Europese toezichthouders, waarschuwing over cryptotegoeden en beperkte consumentenbescherming, 6 oktober 2025
- Amerikaanse Securities and Exchange Commission, rapport met bitcoinprijsgegevens over de eerste helft van 2026
- BleepingComputer, berichtgeving over de verborgen chip in Ledger wallets, oktober 2026