AI kan straks via tv boxen zichzelf verspreiden
In het kort
- Vijftien goedkope Android tv boxen konden samen een AI model uitvoeren.
- AI kan meerdere technische stappen combineren om op onbekende hardware te draaien.
- De experimenten bewijzen niet dat AI zich onbeperkt over het internet kan verspreiden.
- Cyberaanvallen kunnen bedrijven miljoenen kosten en indirect gevolgen hebben voor beleggers.
Vijftien goedkope tv boxen konden samen een AI model uitvoeren. Dat demonstreerde Anthropic in onderzoek dat op 12 oktober 2026 verscheen. De onderzoekers onderzochten bovendien hoe AI zelfstandig de stappen kan uitvoeren om op andere apparaten te draaien en zich verder te verspreiden. Dat betekent niet dat een onbeheersbare AI worm al bestaat. Het laat wel zien dat cyberaanvallen in de toekomst een andere vorm kunnen aannemen.
Vijftien goedkope tv boxen konden samen AI uitvoeren
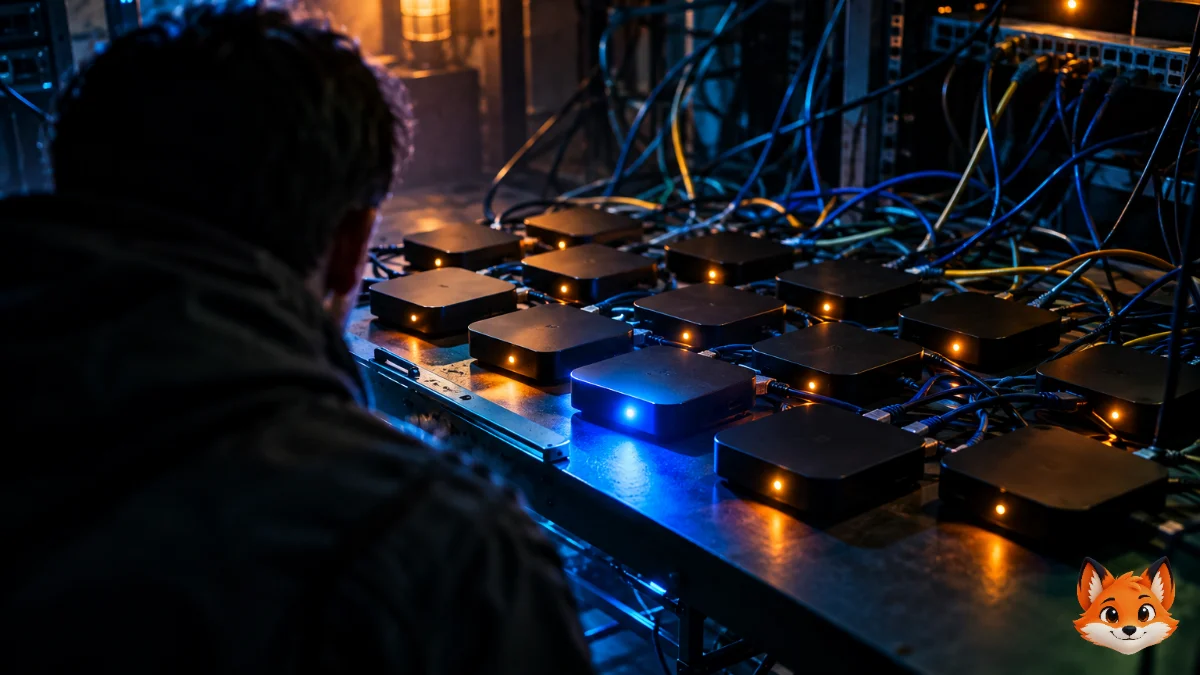
Anthropic gebruikte vijftien Android tv boxen van ongeveer 55 dollar per stuk. De hardware kostte samen ongeveer 825 dollar, exclusief bijkomende kosten.
De apparaten voerden samen het model Gemma4 26B A4B uit met ongeveer 0,39 tokens per seconde. Een token is een klein stukje tekst dat een AI model verwerkt. Dat is langzaam voor een chatbot, maar snelheid was niet het doel. De proef onderzocht of goedkope apparaten samen AI berekeningen kunnen uitvoeren zonder een groot datacenter.
De onderzoekers testten ook verschillende soorten hardware. Een model met 9 miljard parameters kon AI verwerking uitvoeren op 8 van de 9 geteste hardwaretypen.
Dat is een technische demonstratie, geen bewijs dat elk apparaat kwetsbaar is. Het laat zien dat AI niet uitsluitend afhankelijk hoeft te zijn van grote servers.
AI kan meerdere stappen van een aanval combineren
Een traditionele computerworm is schadelijke software die zichzelf naar andere computers kopieert. Een AI agent kan daar een extra mogelijkheid aan toevoegen. Het systeem kan proberen onbekende apparaten te begrijpen en technische problemen op te lossen.
Anthropic onderzocht vier stappen: apparaten vinden, toegang verkrijgen, het model laten draaien en verder verspreiden.
Modellen met maximaal 30 miljard parameters konden volgens het onderzoek al veel afzonderlijke stappen uitvoeren. Het combineren van alle stappen bleef moeilijker. In vereenvoudigde tests konden GLM 5.2 en sterkere modellen wel het volledige proces uitvoeren.
De onderzoekers benadrukken dat het nog moeilijk is om te bewijzen dat zo'n systeem zich betrouwbaar door een echt netwerk kan verspreiden. De eerste stappen van een aanval waren in hun proef niet het belangrijkste aandachtspunt.
Dat onderscheid is belangrijk. De resultaten bewijzen niet dat AI beveiligingsmaatregelen probleemloos kan omzeilen. Ze laten wel zien dat AI verschillende technische handelingen kan combineren die voorheen meer handmatig werk vereisten.
Noord Korea, Iran en China kunnen hiervan profiteren
Landen die cyberoperaties uitvoeren, kunnen voordeel hebben bij technologie die bepaalde aanvallen automatiseert. Noord Korea wordt onder meer in verband gebracht met financieel gemotiveerde cybercriminaliteit. Iran en China zijn eveneens onderwerp van onderzoek naar staatsgebonden cyberactiviteiten.
Een AI systeem dat apparaten onderzoekt en zich aan verschillende omstandigheden probeert aan te passen, zou in theorie kunnen helpen bij spionage, gegevensdiefstal of het verstoren van digitale diensten.
Denk aan slecht beveiligde camera's, routers en televisies. Als besmette apparaten vervolgens AI berekeningen uitvoeren, kan een verspreid netwerk ontstaan dat niet afhankelijk is van één centrale server. Daardoor kan het moeilijker worden om alle onderdelen tegelijk uit te schakelen.
Er is geen bewijs in het onderzoek dat Noord Korea, Iran of China deze specifieke methode al operationeel gebruikt. Het gaat om mogelijke toepassingen, niet om bevestigde aanvallen.
Ook criminelen kunnen belangstelling hebben. Een besmet apparaat kan ongemerkt onderdeel worden van een netwerk dat voor andere cyberaanvallen wordt gebruikt.
Een cyberincident kan miljoenen kosten
Cyberaanvallen veroorzaken kosten door stilgelegde systemen, verloren omzet, herstelwerk en juridische verplichtingen.
IBM rapporteerde in 2025 gemiddelde wereldwijde kosten van 4,44 miljoen dollar per datalek. In 2024 bedroeg dat gemiddelde 4,88 miljoen dollar. Dat was een daling van 9 procent. De cijfers komen uit onderzoek van IBM en het Ponemon Institute. IBM verkoopt beveiligingsdiensten en heeft een commercieel belang bij dit onderwerp. De bedragen zijn gemiddelden en geen voorspelling van de kosten van een AI aanval.
Een concreet voorbeeld komt van Lee Enterprises, een Amerikaans mediabedrijf. In een rapportage bij de Amerikaanse beurswaakhond SEC meldde het bedrijf dat een cyberincident in februari 2025 tot 10,5 miljoen dollar aan kasstroomverliezen had geleid.
Voor beleggers is het belangrijk om onderscheid te maken tussen schade aan een bedrijf en de reactie van de beurs. Een onderneming kan omzet verliezen, herstelkosten maken en klanten kwijtraken. De aandelenmarkt bepaalt vervolgens hoe zwaar die gevolgen meewegen in de waardering.
Stel dat je 10.000 euro aan aandelen bezit. Als de koers met 15 procent daalt, blijft er 8.500 euro over. Je verlies op papier bedraagt 1.500 euro.
Bij een koersdaling van 30 procent blijft van dezelfde investering 7.000 euro over. Je verlies bedraagt dan 3.000 euro. Dit zijn rekenvoorbeelden, geen voorspellingen over de beursreactie op cyberaanvallen.
Europa verplicht fabrikanten beveiligingsproblemen te melden
De Europese Unie heeft de Cyber Resilience Act ingevoerd om de beveiliging van producten met digitale onderdelen te verbeteren. De wet stelt eisen aan fabrikanten die digitale producten ontwerpen, onderhouden en ondersteunen.
Sinds 11 september 2026 gelden meldingsverplichtingen voor bepaalde actief misbruikte kwetsbaarheden en ernstige beveiligingsincidenten. Fabrikanten moeten in de toepasselijke gevallen binnen 24 uur een eerste waarschuwing indienen en binnen 72 uur een volledige melding doen.
De belangrijkste overige verplichtingen gelden vanaf 11 december 2027. De precieze regels hangen af van het product en de betreffende verplichting.
Regelgeving alleen is niet voldoende. Oude apparaten blijven soms jarenlang verbonden met internet, ook nadat de fabrikant geen updates meer aanbiedt. Standaardwachtwoorden en onnodig openstaande verbindingen vergroten eveneens het risico.
De Europese Commissie heeft daarom ook praktische richtlijnen gepubliceerd voor fabrikanten en ontwikkelaars. De uitvoering van de regels moet ervoor zorgen dat digitale beveiliging niet pas aandacht krijgt nadat een incident heeft plaatsgevonden.
Organisaties moeten ook gewone apparaten beveiligen
De experimenten van Anthropic bewijzen niet dat een AI worm zich al ongehinderd door het internet verspreidt. De proeven vonden plaats onder gecontroleerde omstandigheden en belangrijke onderdelen van een echte aanval waren vereenvoudigd.
Toch verdienen camera's, routers en televisies aandacht. Ze kunnen een toegangspunt vormen wanneer de beveiliging tekortschiet.
Organisaties kunnen risico's beperken door apparaten bij te werken, standaardwachtwoorden te wijzigen en onnodige netwerktoegang te blokkeren. Ook helpt het om afwijkend netwerkverkeer te controleren en besmette apparaten snel te isoleren.
Voor beleggers is het nuttig om te begrijpen hoe afhankelijk een bedrijf is van digitale systemen. Langdurige uitval kan de omzet, kosten en reputatie raken. Dat voorspelt niet automatisch de aandelenkoers, maar maakt cyberbeveiliging wel relevant bij het beoordelen van bedrijfsrisico's.
Vragen om te stellen
- Welke apparaten ontvangen geen beveiligingsupdates meer?
- Kan een organisatie besmette apparaten snel isoleren?
- Hoeveel omzet kan verloren gaan als systemen meerdere dagen uitvallen?
- Hoe controleert een bedrijf de beveiliging van leveranciers en clouddiensten?
- Welke financiële gevolgen kan een cyberincident hebben voor een onderneming en haar aandeelhouders?
Dit artikel is uitsluitend bedoeld als educatieve uitleg en vormt geen financieel advies.